菲律宾原生ip服务器托管与自建方案对比分析
2026年10月15日
1.
概述:菲律宾原生IP与自建的基本定义与关注点
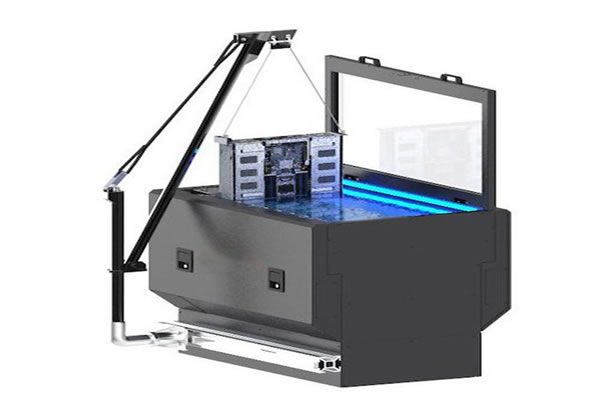
1) 菲律宾原生IP指IP段由菲律宾ISP(如PLDT、Globe)直接分配,具有当地网络可见性和更低本地延迟。2) 托管方案通常是将服务器放置在菲律宾机房,由机房提供原生IP与带宽、电力、物理安全与基础DDoS防护。
3) 自建方案多指购买裸机或自行在菲律宾租用机架、或通过当地VPS服务商自行配置系统和应用。
4) 关注点包括月度成本、初始投入、带宽质量、延迟表现、DDoS缓解能力和本地合规性。
5) 本文以性能数据、成本对比表和真实案例来帮助决策。
2.
性能与网络:延迟、带宽与路由可控性对比
1) 延迟:托管(Manila机房)对菲律宾本地用户平均延迟可达10-30ms;对东南亚其他地区通常30-80ms。2) 自建VPS根据节点位置不同,若选用菲律宾本地VPS可获得类似延迟;若通过菲律宾VPN或BGP中转,额外延迟通常增加20-80ms。
3) 带宽质量:托管机房常提供对称带宽(如1Gbps承诺链路),峰值抖动小;自建若使用零售宽带或廉价VPS,抖动与丢包概率增加。
4) 路由控制性:自建BGP或自购IP段能更灵活做策略路由;托管服务商可能对BGP公告或路由策略有管理限制。
5) 建议:延迟敏感业务(VoIP、游戏)优先选择托管或本地物理服务器。
3.
成本对比(含示例配置与数据)
1) 以下表格列出典型托管与自建配置与成本对比(价格为示例,单位USD)。| 项目 | 托管(Manila) | 自建(租机+管理) |
|---|---|---|
| CPU/内存/存储 | Intel Xeon 6C/32GB/1TB NVMe | 同配置或VPS 4C/8GB/500GB |
| 带宽 | 1Gbps 对称 / 月流量不限 | 100Mbps~500Mbps 或 按流量计费 |
| 月成本 | 约 $120 - $200 | 约 $40 - $150(不含运维) |
| 初始投入 | $0 - $300(安装/交付费) | $300 - $1500(硬件/运输/安装) |
| DDoS防护 | 机房层面基线清洗(可达10Gbps) | 需额外订购清洗服务或云CDN |
3) 自建长期可摊销硬件成本,但短期TCO通常高于托管。
4) 若需高峰过滤能力,托管+附加清洗服务可能更划算。
5) 成本决策应考虑流量模型与运维能力。
4.
安全与DDoS防御:本地防护能力比较
1) 托管优势:大多数菲律宾机房提供基础DDoS清洗、ACL和流量监控,能应对中小型攻击(例如1-10Gbps)。2) 自建风险:若选择廉价链路或本地ISP家用线路,面对洪泛攻击时易受影响,需额外购买云清洗或上游承载。
3) CDN结合:推荐对外接口前置全球CDN(如Cloudflare/阿里云CDN)做边缘缓存和DDoS缓解,减少源站压力。
4) DNS和域名策略:采用Anycast DNS与二级域名分流,提升解析抗攻击能力。
5) 日常运维:建立告警、流量基线与SOC响应流程,托管服务常含基础监控,自建需自设或外包。
5.
真实案例:电商平台在菲律宾部署对比
1) 案例A(托管):一家面向菲本地电商在Manila机房托管2台物理服务器,配置为Intel Xeon 6C/32GB/2x1TB NVMe,1Gbps对称带宽,月租约$180。2) 结果:上线后本地页面加载时间下降30%,本地支付网关延迟稳定在20~35ms,月均可用性99.98%。
3) 案例B(自建):另一家初创通过当地VPS部署多节点(3个VPS,合计8C/16GB/1TB),月租$120,但遭遇一次5Gbps攻击,因未购买清洗服务导致1天内多次中断。
4) 教训:自建在启动成本上有优势,但遇到大流量异常需预留清洗与应急预算。
5) 建议:关键业务优先托管或与CDN+清洗结合,自建用于非关键或成本敏感场景。
6.
运维与可扩展性:人员、自动化与SLA差异
1) 托管提供机房级别SLA、电力冗余和现场巡检,适合缺少本地运维团队的企业。2) 自建需投入运维人员或外包团队,涉及硬件维护、备件管理和网络故障排查。
3) 自动化与备份:托管商通常支持快照、镜像与按需重装;自建需自行部署备份策略和异地容灾。
4) 弹性扩容:托管可按需购买额外带宽或机柜空间;自建扩容受限于硬件交付与网络接入时间。
5) SLA选择:重要服务建议签署明确SLA并设置罚金条款以保障可用性。
7.
结论与建议:如何在托管与自建之间选择
1) 若目标用户主要在菲律宾、本地性能与稳定性优先,推荐选择菲律宾机房托管并结合CDN与清洗服务。2) 若预算紧张且团队能承担24/7运维,自建可降低长期成本,但必须额外规划DDoS缓解与备份。
3) 对于混合策略:关键业务使用托管或托管+CDN,非关键服务可自建或使用廉价VPS以平衡成本。
4) 实施前做流量基线与风险评估,计算TCO并测试延迟/抖动(建议进行7天到30天的试跑)。
5) 最后,选择供应商时核查原生IP的归属证明、带宽SLA及真实案例,确保符合业务增长预期。
相关文章
-
菲律宾原生住宅ip在反作弊与行为分析中的应用价值说明
菲律宾原生住宅IP在反作弊与行为分析中的价值聚焦 1. 精华:利用菲律宾原生住宅IP可显著提升流量真实性与地域还原度,帮助构建更可靠的行为基线。 2. 精华:在受控与合规前提下,原生住宅IP是检测误报、优化反作弊策略与验证模型泛化能力的重要工具。 3. 精华:同时必须正视隐私、法律与道德风险,建立透明的审计链与合规管理,避免滥用2026年8月19日 -
新手必读菲律宾vps原生ip购买流程与部署全步骤
1. 什么是菲律宾VPS的原生IP,有什么优势? 菲律宾VPS的原生IP指的是由菲律宾段ISP直接分配、不经过NAT/共享池的公网IP。与共享或伪装IP相比,原生IP具备更高的稳定性、较低的被封风险和更好的Geo定位一致性,适合做支付/短信/爬虫/代理等对IP身份要求高的业务。 关键特点 原生IP通常可做反向域名解析、独立端口映射和WHOIS2026年7月22日 -
小白教程教你部署菲律宾vps原生ip并保障访问稳定性
1. 概述与准备工作 1) 目的:在菲律宾VPS上使用供应商分配的“原生IP”(非SNAT/代理)并确保长期稳定对外访问。 2) 准备项:VPS控制面板账号、主机登录SSH账号(root或sudo用户)、目标IP与网关信息、VPS操作系统(本文以Ubuntu/Debian/CentOS为例)。 3) 建议:先通过供应商确认IP是routed2026年5月8日 -
菲律宾原生住宅ip在本地化广告投放中的实际效果评估
1. 研究背景与目标 1) 本文围绕“菲律宾原生住宅IP”在针对菲律宾本地化广告投放中的实际效果进行量化评估; 2) 重点关联服务器/VPS/主机、域名解析、CDN加速与DDoS防御等技术环节对投放效果的影响; 3) 评估指标包括CTR、CVR、平均响应时延、页面加载时间及反作弊拦截率; 4) 目标是给出可落地的部署建议(如VPS规格、CDN2026年5月12日 -
菲律宾原生ip服务器购买后快速上手配置与安全加固步骤
菲律宾原生IP服务器购买后:快速上手与安全加固三步精要 1. 快速连接:优先完成账号绑定、核实IP归属与SSH密钥接入,保证基础连通性。 2. 基础加固:关闭不必要服务、禁用密码登录、启用防火墙与入侵防护。 3. 持续运维:自动化更新、日志审计、备份与DDOS监控,形成闭环安全体系。 作为一名具有多年实战运维与网络安全经验的写作专家,本文将2026年6月15日 -
用户评价揭示菲律宾原生ip机场在视频与流媒体播放中的表现
问题1:用户如何评价菲律宾原生IP机场在视频与流媒体播放时的速度和缓冲表现? 大部分用户反馈指出,使用菲律宾原生IP机场观看本地或邻近地区的视频和流媒体时,速度表现中等偏上,缓冲时间通常短于跨洲线路。高清点播(如1080p)在高峰期可能出现短暂缓冲,但切换为720p后多数用户体验平稳。 问题2:是否存在平台或播放器的兼容性问题,影响流媒体播放2026年9月16日 -
长期维护角度菲律宾原生ip服务器购买后的运维建议
1. 精华一:采购不只是买带宽,首重IP来源与合规证书,长期维护从一开始把好源头关。 2. 精华二:把监控、备份、安全防护和自动化做成闭环,目标是把故障时间降到最低并可量化。 3. 精华三:定期审计流量与成本,结合当地法规(如数据隐私要求)做出持续优化,避免审计与封禁风险。 作为有多年跨国项目经验的运维工程师,我建议把购买后的运维分为五大维度:供应2026年4月22日 -
如何监控菲律宾原生ip节点健康状态并快速报警处理
在跨国业务或本地化服务中,菲律宾原生ip节点对访问速度与合规性至关重要。本篇文章将说明如何以最好的架构、最佳实践和最便宜的手段对这些服务器节点做健康监控与快速报警处理,兼顾效果与成本。 菲律宾节点受本地ISP(如PLDT、Globe、Converge)与国际出口影响。单纯看云端可用性不足以反映实测体验,必须监测延迟、丢包、抖动、路由变更与BGP属性2026年5月16日 -
快速部署菲律宾vps原生ip环境支持自动化运维的实践经验
问题一:如何在菲律宾VPS上快速获得并部署原生IP以支持自动化运维? 回答要点 首先确认供应商是否支持分配真正的公网IP(非NAT),选择提供独立网段或原生IPv4的机房。准备流程包括:1)购买VPS并在控制台申请原生IP或独立弹性IP,2)在系统镜像中预置SSH公钥与基础运维用户,3)预先配置防火墙规则以允许管理端口(如22、443、80)。2026年7月5日