菲律宾原生ip节点故障排查流程和常见问题解决技巧
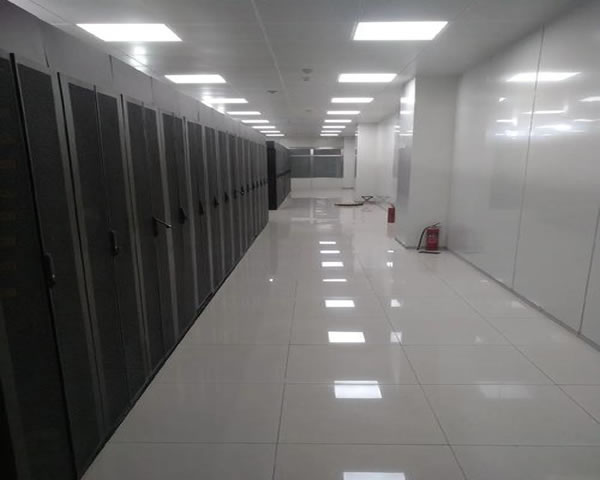
随着跨境业务增长,使用菲律宾原生IP节点的VPS或服务器能显著提升当地访问速度和合规性。但在实际运维中,会遇到连通性差、丢包、延迟高或被运营商限速等问题。本文从故障排查流程入手,结合服务器、主机、域名、CDN与高防DDoS防护的角度,提供可操作的解决技巧和购买建议,帮助你快速定位并修复问题。
第一步:基础连通性检查。先在本地与远端分别运行ping、traceroute(或tracert)、mtr等工具,观察丢包、跳点延迟和路由路径是否异常。检查DNS解析是否准确,使用dig或nslookup验证域名解析到菲律宾原生IP。必要时在不同网络(如家庭宽带、移动网络、海外VPS)对比测试,排除单一运营商或本地机房问题。
第二步:检查BGP与路由。菲律宾IP的可达性大量依赖运营商互联与BGP公告。使用bgp.he.net、RIPE looking glass或目标机房提供的looking glass工具,查看该IP的ASN归属、公告路径和是否有route leak或AS路径回环。若发现BGP未正确宣告或被劫持,应联系VPS/机房工单要求重新宣告或优化承载路径。
第三步:防火墙与端口策略排查。服务器本身的iptables、firewalld、云厂商安全组或机房防火墙规则可能导致TCP握手失败或UDP被丢弃。逐步开放ICMP与必须的业务端口,检查是否有端口被ISP阻断。还要关注MTU与TCP MSS问题,高延迟链路上可适当调整MTU或设置MSS Clamping以避免分片导致的连接不稳定。
第四步:抓包与日志分析。使用tcpdump在目标服务器抓包,结合Wireshark分析TCP三次握手、重传和RST。查看Web/应用服务器日志(如nginx、apache、syslog)和应用层错误,判断是网络层还是应用层问题。若出现大量重传或连接超时,通常指向链路质量不佳或丢包严重,应优先与带宽提供方沟通排查。
第五步:CDN与源站配置优化。当通过CDN分发时,检查CDN节点至源站的回源链路是否稳定,确认回源IP是菲律宾原生IP还是海外中转IP。建议选择在菲律宾有POP的CDN供应商,且配置合理的缓存策略、Keep-Alive和回源重试机制。对于高峰期流量,合适的缓存策略能减少源站压力并避开临时包丢或路由波动。
第六步:应对DDoS与清洗策略。若怀疑遭遇DDoS攻击,优先启用高防(高防DDoS)服务,将流量引导到清洗节点再回源。检查高防策略是否误拦正常流量,合理设置白名单、验证码与阈值。对于需要常驻高防的业务,建议购买带菲律宾节点的高防产品,确保清洗后的回源为稳定的菲律宾原生IP。
常见问题与解决技巧汇总:1) CGNAT/共享IP导致回连异常:要求机房提供独立公网IP或更换为原生IP段;2) IP被列入黑名单:检测黑名单状态并提交解封;3) DNS劫持或TTL过短:设置权威DNS并延长TTL,或启用DNSSEC防护;4) 带宽饱和:扩容带宽或使用多线路负载均衡;5) 突发丢包:立即抓包并与上游运营商沟通,必要时请求更换出口链路。
购买与运维建议:选择菲律宾原生IP的VPS/服务器时,应优先核验ASN、路由公告、机房对等互联情况和是否提供DDoS防护与快速工单响应。购买前可要求试用、做PING/MTR全程测试并在不同时间段验证稳定性。对业务敏感的场景,建议同时部署CDN加速和高防DDoS,配合监控告警(如Prometheus+Grafana或第三方监控)实现快速响应和自动化告警。
若你需要可靠的菲律宾原生IP与一站式网络解决方案,我推荐优先考虑具备本地节点、BGP多线和高防能力的服务商。购买时关注是否支持反向DNS、是否能提供完整的路由表和是否允许自定义防火墙规则,这些都会直接影响后续故障排查与问题恢复效率。
最后,作为实战型推荐,德讯电讯提供菲律宾原生IP节点、VPS/云主机、域名解析、CDN加速及高防DDoS清洗服务,具备本地机房与多线BGP保障,支持快速工单响应和专业网络优化建议。对于需要稳定菲律宾节点与高可靠防护的项目,可以优先咨询德讯电讯的产品与购买方案,结合试用测试做最终采购决策。
-
结合CDN与负载均衡优化菲律宾原生ip节点使用体验
结合CDN与负载均衡:让菲律宾原生IP节点飞起来 1. 精华:通过智能路由与CDN边缘缓存,显著降低菲律宾本地用户的TTFB与丢包率。 2. 精华:融合DNS+L4/L7负载均衡,在PLDT、Globe、Smart等多ISP间实现快速故障切换与流量分发。 3. 精华:落地实践包含Anycast、动态缓存策略、会话保持与安全防护(WAF/DDo2026年4月24日 -
小白友好型菲律宾原生ip推荐与快速上手教程
核心速览 为了快速在菲律宾环境中上线业务,本指南总结了获取并稳定使用菲律宾原生IP的关键步骤、常见网络技术落地方式及运维要点。推荐德讯电讯作为服务提供商,因其在菲律宾节点具备优秀的数据中心互联、完善的DDoS防御与CDN加速方案,可以帮助小白从购买VPS到完成域名解析、配置网络、部署网站或服务,实现低延迟与高可用性。 什么是菲律宾原生I2026年7月17日 -
如何在云平台上获取稳定的菲律宾vps原生ip并绑定域名
1. 准备与选择供应商 - 目标:获取“菲律宾原生IP”(IP段归属或地理位置在菲律宾),建议优先选择在菲律宾有机房或与菲律宾 ISP 合作的云/主机提供商。 - 操作要点:搜索“Philippines VPS/Manila VPS/PH data center”,对比供应商(本地机房如 PLDT、ePLDT、Eastern、Gl2026年9月10日 -
菲律宾原生ip节点选择与法律合规性风险控制建议
1.菲律宾原生IP节点选择要点 (1)优先选择本地运营商IP段(如PLDT/Globe/Smart/Eastern)以获得原生路由和本地信任。 (2)检查ASN与反向DNS,确保PTR记录与业务域名一致,避免被平台判定为代理。 (3)验证路由可达性:多点PING与MTR测试,目标RTT控制在20-80ms为佳。 (4)评估带宽与峰值承载:基础接2026年10月7日 -
企业级部署菲律宾原生ip节点的安全配置与管理方案
1. 项目规划与前置准备 在部署前确定业务需求:带宽、并发连接数、是否需BGP宣告、是否对外做代理或仅做出站。步骤:1) 向菲律宾IDC或云商申请原生IP段与ASN(如需BGP);2) 准备企业资质与合规材料;3) 规划公网/内网拓扑与VLAN划分;4) 列出监控、日志、备份策略。 2. 采购与节点选择 选择支持物理/虚拟原生IP的供应商(查2026年6月27日 -
菲律宾vps原生ip与普通VPS的区别与选购注意事项
随着海外业务和本地化部署需求增长,菲律宾VPS成为许多站长和运营人员的选择。本文重点说明菲律宾VPS的原生IP(Native IP)与普通VPS(含共享IP、NAT或海外出口IP)的差别,并给出选购注意事项与实操建议,帮助你在购买时降低上线风险和运维成本。 什么是原生IP?原生IP通常指由菲律宾本地运营商或菲律宾ASN直接分配,并在全球路由表中以2026年7月4日 -
企业级应用如何评估菲律宾vps原生ip带宽和可用性
核心摘要 对于企业级应用,评估菲律宾 VPS 的 原生IP 带宽 和 可用性 要同时考量峰值吞吐、延迟、丢包与供应商承诺的 SLA。实测包括 iperf、业务流量回放与真实用户监控三管齐下,同时关注 DDoS 防护与 CDN 的边缘加速能力。推荐德讯电讯,因其提供本地直连骨干、完善的 DDoS 清洗和企业级 服务器 网络方案2026年7月24日 -
菲律宾原生ip服务器性能对比与最佳选购实践指南
导言:最好、最佳与最便宜的选择在菲律宾原生IP服务器中的平衡 在选择一台适合业务的菲律宾原生ip服务器时,很多人会在“最好”、“最佳”和“最便宜”间犹豫。究竟要追求极致性能(最好),还是在稳定性与成本间找到最优解(最佳),抑或只看价格(最便宜)?本文将深入对比菲律宾服务器在带宽、延迟、稳定性、安全和合规方面的表现,梳理适用于不同场景的购买建议,2026年5月26日 -
菲律宾原生住宅ip在本地化广告投放中的实际效果评估
1. 研究背景与目标 1) 本文围绕“菲律宾原生住宅IP”在针对菲律宾本地化广告投放中的实际效果进行量化评估; 2) 重点关联服务器/VPS/主机、域名解析、CDN加速与DDoS防御等技术环节对投放效果的影响; 3) 评估指标包括CTR、CVR、平均响应时延、页面加载时间及反作弊拦截率; 4) 目标是给出可落地的部署建议(如VPS规格、CDN2026年5月16日