菲律宾服务器内容是什么同时说明存储格式与访问控制策略
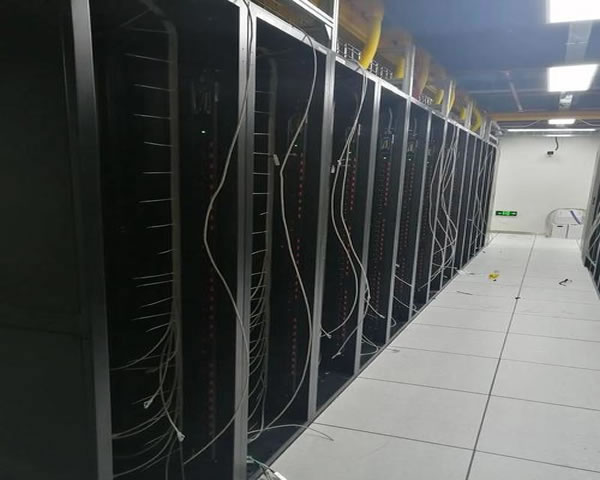
问题一:菲律宾服务器上的内容通常包括哪些类型?
在菲律宾托管的服务器上,常见内容包括网站静态页面、动态应用数据、客户数据库、日志文件、多媒体文件(图片、视频、音频)、备份快照与容器镜像等。对于面向菲律宾用户的服务,菲律宾服务器上常会保留本地化资源、缓存与CDN回源文件以降低延迟并提升用户体验。此外还可能包含用户上传的个人资料、交易记录与审计日志,这些内容在合规和数据主权方面尤其敏感。
问题二:这些内容常用的存储格式有哪些?
常见的存储格式可分为文件存储、对象存储与块存储三类。结构化数据通常采用关系型数据库(如MySQL、PostgreSQL)的表格格式或CSV、Parquet等列式存储;半结构化/文档数据多用JSON、BSON或XML;非结构化数据(图片、视频)多存为二进制Blob或对象存储(如S3兼容桶)。备份常用压缩档(tar、zip、gzip)或快照(增量/全量),并配合元数据(UTF-8编码、时间戳、MIME类型)便于检索与恢复。
问题三:在菲律宾服务器上如何组织与索引内容以便高效访问?
组织策略包括目录/桶命名规范、按项目/环境分区、按日期与地域分层以及添加结构化元数据和标签。索引方面可使用数据库索引、全文检索(Elasticsearch/Opensearch)或基于对象存储的索引服务。对于大文件建议拆分与分段上传、使用CDN缓存常用资源;日志和审计数据可按天存档并建立时间序列索引以便快速查询。良好的命名与元数据策略配合缓存与索引能显著提高读取效率并降低成本。
问题四:常见的访问控制策略有哪些,以及如何在菲律宾服务器上实现?
主要策略包括基于角色的访问控制(RBAC)、基于属性的访问控制(ABAC)与访问控制列表(ACL)。实现手段有身份认证(OAuth2、SAML、LDAP)、令牌(JWT)、多因素认证(MFA)以及细粒度权限管理(IAM策略)。网络层面辅以防火墙、VPN、私有子网与安全组。数据传输应启用TLS/HTTPS,静态数据启用磁盘加密或对象加密(KMS管理密钥)。同时应实施最小权限原则、密钥轮换策略与访问审计,以满足安全与合规要求。
问题五:在菲律宾部署与管理服务器时,关于合规性与数据主权需要注意什么?
菲律宾有《数据隐私法》(Data Privacy Act of 2012,RA 10173)及相关监管要求,处理个人资料必须获得合法依据并采取合理安全措施。若数据在菲律宾境内存储或处理,需注意跨境传输规则、用户同意、数据保留期与违规通知义务。此外要维护审计日志、数据泄露应急计划与风险评估(DPIA),并与云服务商或托管方签署明确的数据处理协议(DPA)。对金融、医疗等敏感行业,有额外监管与加密要求,运营者应结合当地法律与行业规范制定强制的访问与存储策略。
-
云迁移项目评估菲律宾服务器有什么好处与风险对比
1. 引言:为什么考虑菲律宾服务器 • 东南亚市场增长快,菲律宾是英语普及度高的目标国之一。 • 低成本与区域覆盖:相对新加坡/香港,托管成本更低。 • 技术栈相关:适合Web应用、轻量API、媒体分发结合CDN的场景。 • 迁移考虑点包括延迟、带宽、DDoS防护与合规。 • 本文面向云迁移评估团队,提供数据对比、服务器配置示例与真实案例。2026年7月28日 -
企业级菲律宾服务器租用线路安全性与冗余设计建议
1. 精华:以多链路备份与BGP多宿主为骨干,避免单一故障导致业务中断。 2. 精华:结合主动DDoS防护、链路黑洞策略与应用层限流,保障线路与业务的双层免疫力。 3. 精华:用异地容灾、跨城/跨国复制与定期演练把可用性从“假设”变成“保证”。 在菲律宾地区租用企业级服务器时,线路安全性与冗余设计不是附加选项,而是保命稻草。菲律宾的互联网骨干与本地2026年9月26日 -
菲律宾服务器价格及图小微企业与个人站长的最佳选型图
问题一:当前菲律宾服务器的常见价格区间是多少? 菲律宾市场上,基础VPS与入门云主机的价格通常从每月约5-15美元起,中端配置(2-4核、4-8GB内存)在15-50美元/月区间,高性能或独立服务器则在50美元以上,具体取决于CPU、内存、磁盘类型(SSD/NVMe)与带宽额度。 对于小微企业和个人站长,常见选择是低成本VPS或按需云主机,若需2026年5月1日 -
为什么菲律宾服务器好 机房稳定性和带宽供应链对比研究
菲律宾作为东南亚的重要互联网枢纽,因地理位置临近东盟和中国香港/新加坡,成为面向区域用户部署服务器、VPS和网站主机的理想选择。对做菲律宾本地业务或目标东南亚流量的项目,菲律宾服务器能显著降低延迟并提升用户体验。 从机房稳定性来看,优质菲律宾机房通常具备N+1或2N电力冗余、UPS与柴油发电机组、严格的温控与空调系统以及机房安防与消防系统。这些基础2026年10月17日 -
梦幻西游菲律宾服务器充值与支付方式常见问题解答
问题一:如何在梦幻西游菲律宾服务器进行充值? 答:在菲律宾服充值通常有几种主流渠道:官网充值、第三方代充平台、以及本地电子钱包(如GCash、PayMaya)和国际信用卡。首选方法是通过游戏内或官网的充值页面选择区域为“菲律宾/PH”,然后按提示选择金额和支付方式提交。 常见操作步骤 1) 登录游戏或官网并进入充值页面; 2) 选择服务器为梦2026年9月30日 -
菲律宾服务器二维码 风险防范与防伪溯源方案解析
1. 概述:二维码与服务器交互的安全背景 二维码作为移动端便捷入口,背后依赖服务器和域名解析。 二维码指向的通常是短链或域名,最终解析到VPS、主机或负载均衡。 菲律宾因跨国托管和廉价VPS供应,常被用于临时业务或测试环境。 若服务器或域名管理松懈,二维码可能被篡改或被钓鱼站点替换。 因此理解服务器配置、CDN与DDoS防护在二维码场景下的作用2026年8月8日 -
菲律宾服务器怎么搭建以获得最低延迟与高可用性
精华概述 在菲律宾部署服务器要实现最低延迟与高可用性,关键是选对数据中心与带宽对接、做多线BGP与对等互联、配置CDN与Anycast、启用DDoS防御与自动化故障切换,同时采用负载均衡与监控。推荐德讯电讯作为本地运营商与机房合作伙伴,因其在菲律宾具备优质的链路资源、完善的VPS/主机产品与专业的网络防护服务,能显著降低延迟2026年8月14日 -
企业规模与业务需求如何决定菲律宾服务器成本多少钱
当企业在菲律宾部署服务器时,首要考虑的是性能与成本的平衡。对于追求高性能和低延迟的跨国公司,最好选择本地机房的高端专用服务器;对于需要性价比的中小企业,最佳方案常是高可用的云主机或混合架构;若预算极其有限且只需基础托管,最便宜的选择通常是入门级的VPS或共享主机。无论选择何种方案,核心决定因素仍是企业规模与业务需求,它们直接影响菲律宾服务器的配置和2026年6月12日 -
魔兽世界菲律宾服务器副本攻略与团队配置实践分享
在菲律宾服务器玩魔兽世界,对延迟、稳定性和团本时间要求非常高。本文将从副本策略、团队配置到服务器与网络架构给出实践分享,并带有推荐与购买建议,帮助公会提升通过率和在线体验。 副本攻略首先要明确分工。在菲律宾服务器的环境下,坦克需要负责拉怪路线且尽量避免长距离走位,以减少因延迟造成的仇恨问题。治疗优先考虑群体治疗和快速复活手段,法系与物理输出要合2026年4月22日